
Auftragsverarbeitungsvereinbarung nach Art. 28 DSGVO
Dienstnutzer:
nachfolgend kurz „Dienstnutzer“ genannt.
Auftragsverarbeiter:
Edumaps, Kai Noack
Algirdo g. 9A
LT-03161 Vilnius
nachfolgend kurz „Auftragsverarbeiter“ genannt.
Dienstnutzer und Auftragsverarbeiter zusammen auch als „Parteien“ bezeichnet.
Präambel
Der Dienstnutzer hat den Auftragsverarbeiter mit den in Ziffer 1 genannten Leistungen beauftragt. Teil der Vertragsdurchführung ist die Verarbeitung von personenbezogenen Daten, für die der Dienstnutzer als verantwortliche Stelle im Sinne des Art. 4 Nr. 7 DSGVO gilt. Diese Auftragsverarbeitungsvereinbarung konkretisiert die datenschutzrechtlichen Rechte und Pflichten der Parteien gemäß Art. 28 Abs. 3 Datenschutzgrundverordnung (DSGVO) im Zusammenhang mit dem Umgang des Auftragsverarbeiters oder von ihm unterbeauftragter Dritter mit personenbezogenen Daten zur Durchführung des Hauptvertrages. Die Erfüllung der Auftragsverarbeitungsvereinbarung wird nicht gesondert vergütet.
Es werden die Begriffsdefinitionen der DSGVO zugrunde gelegt.
1. Vertragsgegenstand und Dauer
1.1
Der Auftragsverarbeiter erbringt für den Dienstnutzer Leistungen im Bereich der Cloud-Dienste auf Grundlage des geschlossenen Hauptvertrages.
Gegenstand der Verarbeitung ist die Bereitstellung und der Betrieb der Plattform Edumaps einschließlich Nutzerverwaltung,
Speicherung und Bereitstellung von Inhalten, Kommunikations- und Kollaborationsfunktionen, Datei- und Medienverarbeitung
sowie der in dieser Vereinbarung beschriebenen KI- und Sprachfunktionen.
Dabei erhält der Auftragsverarbeiter Zugriff auf personenbezogene Daten und verarbeitet diese ausschließlich im Auftrag
und nach Weisung des Dienstnutzers, sofern der Auftragsverarbeiter nicht durch das Recht der Union oder der Mitgliedstaaten,
dem er unterliegt, zu einer anderen Verarbeitung verpflichtet ist. Umfang und Zweck der Datenverarbeitung durch den Auftragsverarbeiter
ergeben sich aus dem Hauptvertrag.
Dem Dienstnutzer obliegt die alleinige Beurteilung der Zulässigkeit der Datenverarbeitung gemäß Art. 6 Abs. 1 DSGVO.
1.2 Zur Konkretisierung der beiderseitigen datenschutzrechtlichen Rechte und Pflichten schließen die Parteien die vorliegende Vereinbarung. Die Regelungen der vorliegenden Vereinbarung gehen im Zweifel den Regelungen des Hauptvertrags vor.
1.3 Die Bestimmungen dieser Vereinbarung finden Anwendung auf alle Tätigkeiten, die mit dem Hauptvertrag in Zusammenhang stehen und bei der der Auftragsverarbeiter und seine Beschäftigten oder durch den Auftragsverarbeiter Beauftragte mit personenbezogenen Daten in Berührung kommen, die vom Dienstnutzer stammen oder für den Dienstnutzer erhoben wurden oder auf sonstige Weise in dessen Auftrag verarbeitet (nachfolgend „Dienstnutzer-Daten“ genannt) werden.
1.4 Die Laufzeit dieses Vertrags richtet sich nach der Laufzeit des Hauptvertrages, sofern sich aus den nachfolgenden Bestimmungen nicht darüber hinausgehende Verpflichtungen oder Kündigungsrechte ergeben.
1.5 Sofern personenbezogene Daten in ein Drittland oder an eine internationale Organisation übermittelt werden, erfolgt dies ausschließlich auf dokumentierte Weisung des Dienstnutzers und unter Einhaltung der Art. 44 ff. DSGVO. Liegt für das betreffende Drittland ein Angemessenheitsbeschluss der Europäischen Kommission gemäß Art. 45 DSGVO vor, kann die Übermittlung hierauf gestützt werden. Andernfalls werden geeignete Garantien gemäß Art. 46 DSGVO eingesetzt, insbesondere die jeweils geltenden Standardvertragsklauseln der Europäischen Kommission, ergänzt um eine Transfer-Folgenabschätzung und, soweit erforderlich, zusätzliche Schutzmaßnahmen. Die jeweils genutzte Grundlage ist in Anlage 3 je Unterauftragnehmer angegeben.
2. Art der verarbeiteten Daten, Kreis der betroffenen Personen
Im Rahmen der Durchführung des Hauptvertrags erhält der Auftragsverarbeiter Zugriff auf die in Anlage 1 näher spezifizierten personenbezogenen Daten der ebenfalls in Anlage 1 näher spezifizierten betroffenen Personen.
Im Regelfall sind keine besonderen Kategorien personenbezogener Daten gemäß Art. 9 DSGVO Gegenstand der Verarbeitung.
Der Dienstnutzer hat organisatorisch sicherzustellen, dass besondere Kategorien personenbezogener Daten nicht in Edumaps eingestellt oder übermittelt werden.
Da Edumaps nutzergenerierte Inhalte verarbeitet, kann eine versehentliche Eingabe solcher Daten durch Nutzer nicht vollständig ausgeschlossen werden.
Dieses Restrisiko wird durch technische und organisatorische Maßnahmen minimiert, insbesondere durch:
• Nutzerhinweise und Nutzungsvorgaben
• Rollen- und Berechtigungskonzepte
• Moderations- und Supportprozesse
• Löschmechanismen
3. Weisungsrecht
3.1 Der Auftragsverarbeiter darf Dienstnutzer-Daten nur im Rahmen des Hauptvertrags und gemäß den Weisungen des Dienstnutzers erheben, nutzen oder auf sonstige Weise verarbeiten. Dies gilt insbesondere in Bezug auf die Übermittlung personenbezogener Daten in ein Drittland oder an eine internationale Organisation. Wird der Auftragsverarbeiter durch das Recht der Europäischen Union oder der Mitgliedstaaten, dem er unterliegt, zu weiteren Verarbeitungen verpflichtet, teilt er dem Dienstnutzer diese rechtlichen Anforderungen vor der Verarbeitung mit.
3.2 Die Weisungen des Dienstnutzers werden anfänglich durch diesen Vertrag festgelegt und können vom Dienstnutzer danach in schriftlicher Form oder in dokumentiertem elektronischen Format durch einzelne Weisungen geändert, ergänzt oder ersetzt werden (Einzelweisung). Der Dienstnutzer ist jederzeit zur Erteilung entsprechender Weisungen berechtigt. Dies umfasst Weisungen in Hinblick auf die Berichtigung, Löschung und Sperrung von Daten.
3.3 Alle erteilten Weisungen sind sowohl vom Dienstnutzer als auch vom Auftragsverarbeiter zu dokumentieren und für die Dauer ihrer Geltung sowie anschließend für drei weitere volle Kalenderjahre aufzubewahren. Weisungen, die über die hauptvertraglich vereinbarte Leistung hinausgehen, werden als Antrag auf Leistungsänderung behandelt.
3.4 Ist der Auftragsverarbeiter der Ansicht, dass eine Weisung des Dienstnutzers gegen datenschutzrechtliche Bestimmungen verstößt, hat er den Dienstnutzer unverzüglich darauf hinzuweisen. Der Auftragsverarbeiter ist berechtigt, die Durchführung der betreffenden Weisung solange auszusetzen, bis diese durch den Dienstnutzer bestätigt oder geändert wird. Der Auftragsverarbeiter darf die Durchführung einer offensichtlich rechtswidrigen Weisung ablehnen.
4. Pflichten des Auftragsverarbeiters
4.1 Der Auftragsverarbeiter ist verpflichtet, die gesetzlichen Bestimmungen über den Datenschutz zu beachten und die aus dem Bereich des Dienstnutzers erlangten Informationen nicht an Dritte weiterzugeben oder deren Zugriff auszusetzen. Unterlagen und Daten sind gegen die Kenntnisnahme durch Unbefugte unter Berücksichtigung des Stands der Technik zu sichern.
4.2 Beim Auftragsverarbeiter ist Ansprechpartner für den Datenschutz: Lutz Noack,
4.3 Den bei der Datenverarbeitung durch den Auftragsverarbeiter beschäftigten Personen ist es untersagt, personenbezogene Daten unbefugt zu erheben, zu nutzen oder auf sonstige Weise zu verarbeiten. Der Auftragsverarbeiter wird alle Personen, die von ihm mit der Bearbeitung und der Erfüllung dieses Vertrages betraut werden (nachfolgend „Beschäftigte“ genannt), entsprechend verpflichten (Verpflichtung zur Vertraulichkeit, Art. 28 Abs. 3 lit. b DSGVO) und über die sich aus diesem Vertrag ergebenden besonderen Datenschutzpflichten sowie die bestehende Weisungs- bzw. Zweckbindung belehren sowie mit der gebotenen Sorgfalt die Einhaltung der vorgenannten Verpflichtung sicherstellen. Diese Verpflichtungen müssen so gefasst sein, dass sie auch nach Beendigung dieses Vertrages oder des Beschäftigungsverhältnisses zwischen dem Beschäftigten und dem Auftragsverarbeiter bestehen bleiben. Dem Dienstnutzer sind die Verpflichtungen auf Verlangen in geeigneter Weise nachzuweisen.
4.4 Die Verarbeitung von Dienstnutzer-Daten, die Gegenstand dieser Vereinbarung sind, in Privatwohnungen (Tele- bzw. Heimarbeit von Beschäftigten des Auftragsverarbeiters) ist nur gestattet, sofern die Einhaltung der Verpflichtungen dieser Vereinbarung sowie der Maßgaben des Art. 32 DSGVO auch in diesem Fall sichergestellt sind. Der Auftragsverarbeiter hat den Dienstnutzer über die Verarbeitung von Dienstnutzer-Daten in Privatwohnungen sowie die getroffenen Sicherheitsmaßnahmen in Textform zu unterrichten.
4.5 Bei Störungen, Verdacht auf Datenschutzverletzungen oder Verletzungen vertraglicher Verpflichtungen des Auftragsverarbeiters, Verdacht auf sicherheitsrelevante Vorfälle oder andere Unregelmäßigkeiten bei der Verarbeitung der personenbezogenen Daten durch den Auftragsverarbeiter, bei ihm im Rahmen des Auftrags beschäftigten Personen oder durch Dritte wird der Auftragsverarbeiter den Dienstnutzer unverzüglich in Schriftform oder dokumentiertem elektronischen Format informieren. Dasselbe gilt für Prüfungen des Auftragsverarbeiters durch die Datenschutz-Aufsichtsbehörde. Die Meldung über eine Verletzung des Schutzes personenbezogener Daten enthält soweit möglich folgende Informationen:
a) eine Beschreibung der Art der Verletzung des Schutzes personenbezogener Daten, soweit möglich mit Angabe der Kategorien und
der Zahl der betroffenen Personen, der betroffenen Kategorien und der Zahl der betroffenen personenbezogenen Datensätze,
b) eine Beschreibung der wahrscheinlichen Folgen der Verletzung und
c) eine Beschreibung der vom Auftragsverarbeiter ergriffenen oder vorgeschlagenen Maßnahmen zur Behebung der Verletzung und
gegebenenfalls Maßnahmen zur Abmilderung ihrer möglichen nachteiligen Auswirkungen.
Der Auftragsverarbeiter trifft unverzüglich die erforderlichen Maßnahmen zur Sicherung der Daten und zur Minderung möglicher nachteiliger Folgen der betroffenen Person(en), informiert hierüber den Dienstnutzer und ersucht diesen um weitere Weisungen. Der Auftragsverarbeiter ist darüber hinaus verpflichtet, dem Dienstnutzer jederzeit Auskünfte zu erteilen, soweit dessen Daten von einer Verletzung nach Absatz 1 betroffen sind.
4.6 Der Auftragsverarbeiter unterstützt den Dienstnutzer erforderlichenfalls bei der Erfüllung der Pflichten des Dienstnutzers nach Art. 33 und 34 DSGVO in angemessener Weise (Art. 28 Abs. 3 S. 2 lit. f DSGVO). Meldungen für den Dienstnutzer nach Art. 33 oder 34 DSGVO darf der Auftragsverarbeiter nur nach vorheriger Weisung seitens des Dienstnutzers gemäß Ziffer 3 dieser Vereinbarung durchführen.
4.7 Sollten die Daten des Dienstnutzers beim Auftragsverarbeiter durch Pfändung oder Beschlagnahme, durch ein Insolvenz- oder Vergleichsverfahren oder durch sonstige Ereignisse oder Maßnahmen Dritter gefährdet werden, so hat der Auftragsverarbeiter den Dienstnutzer unverzüglich darüber zu informieren, sofern ihm dies nicht durch gerichtliche oder behördliche Anordnung untersagt ist. Der Auftragsverarbeiter wird in diesem Zusammenhang alle zuständigen Stellen unverzüglich darüber informieren, dass die Entscheidungshoheit über die Daten ausschließlich beim Dienstnutzer als „Verantwortlichem“ im Sinne der DSGVO liegt.
4.8 Ein Wechsel in der Person des Ansprechpartners für den Datenschutz ist dem Dienstnutzer unverzüglich mitzuteilen.
4.9 Der Auftragsverarbeiter und gegebenenfalls sein Vertreter führen ein Verzeichnis zu allen Kategorien von im Auftrag des Dienstnutzers durchgeführten Tätigkeiten der Verarbeitung, das alle Angaben gemäß Art. 30 Abs. 2 DSGVO enthält. Das Verzeichnis ist dem Dienstnutzer auf Anforderung zur Verfügung zu stellen.
4.10 An der Erstellung des Verfahrensverzeichnisses durch den Dienstnutzer sowie bei der Erstellung einer Datenschutz-Folgenabschätzung gemäß Art. 35 DSGVO und ggf. bei der vorherigen Konsultation der Aufsichtsbehörden gemäß Art. 36 DSGVO hat der Auftragsverarbeiter im angemessenen Umfang mitzuwirken. Er hat dem Dienstnutzer die jeweils erforderlichen Angaben in geeigneter Weise mitzuteilen.
5. Technische und organisatorische Sicherheitsmaßnahmen
Der Auftragsverarbeiter wird in seinem Verantwortungsbereich die innerbetriebliche Organisation so gestalten, dass sie den besonderen Anforderungen des Datenschutzes gerecht wird und gewährleistet, dass er alle erforderlichen technischen und organisatorischen Maßnahmen zum angemessenen Schutz der Daten des Dienstnutzers gemäß Art. 32 DSGVO, insbesondere mindestens die in Anlage 2 beschriebenen Maßnahmen getroffen hat. Sofern auch besondere Kategorien personenbezogener Daten verarbeitet werden, trifft der Auftragsverarbeiter zusätzlich die sich aus § 22 Absatz 2 BDSG ergebenden angemessenen und spezifischen Maßnahmen. Der Auftragsverarbeiter legt auf Anforderung des Dienstnutzers die näheren Umstände der Festlegung und Umsetzung der Maßnahmen offen. Eine Änderung der getroffenen Sicherheitsmaßnahmen bleibt dem Auftragsverarbeiter vorbehalten, wobei er sicherstellt, dass das vertraglich vereinbarte Schutzniveau nicht unterschritten wird. Die jeweils aktuelle Fassung der technischen und organisatorischen Maßnahmen ist in Anlage 2 dieser Vereinbarung abrufbar. Wesentliche Änderungen werden dort mit Datum dokumentiert. Der Dienstnutzer kann jederzeit eine aktuelle Fassung in Textform anfordern.
Der Einsatz der KI-Funktion (siehe 8.4) ist Bestandteil der technischen und organisatorischen Maßnahmen (TOM) gemäß Art. 32 DSGVO.
Die Sicherheitsmaßnahmen umfassen insbesondere:
• Verschlüsselte Übertragung sämtlicher Kommunikationsdaten (TLS 1.2 oder höher).
• Kein Logging von Prompt-Inhalten oder generierten Antworten durch Edumaps in Azure-Diagnose-Logs.
• Nutzung von Azure-Rechenzentren innerhalb der Europäischen Union (Region Sweden Central) im Regelbetrieb, Ausnahmefälle gemäß Ziffer 8.4.
• Abschluss einer datenschutzrechtlichen Vereinbarung zwischen Edumaps und Microsoft (Azure OpenAI, Azure AI Speech).
• Regelmäßige Überprüfung der vertraglichen und technischen Rahmenbedingungen zur Sicherstellung der DSGVO-Konformität.
6. Administrativer Zugriff auf Dienstnutzer-Daten
6.1 Der Auftragsverarbeiter greift auf Dienstnutzer-Daten auf den Systemen der Plattform nur zu, soweit dies für die Vertragserfüllung erforderlich ist, insbesondere zur Fehleranalyse, zur Wartung, zur Abwehr von Sicherheitsvorfällen und zur Bearbeitung von Supportanfragen des Dienstnutzers oder seiner Nutzer. Ein Zugriff auf IT-Systeme des Dienstnutzers findet nicht statt.
6.2 Administrative Zugriffe erfolgen ausschließlich über verschlüsselte und authentifizierte Verbindungen (SSH, TLS) und nur durch die zugriffsberechtigten Personen des Auftragsverarbeiters nach dem Need-to-know-Prinzip.
6.3 Supportzugriffe auf Inhalte des Dienstnutzers erfolgen nur auf Anforderung des Dienstnutzers oder eines seiner Nutzer und werden im jeweiligen Supportvorgang dokumentiert. Der Dienstnutzer kann auf Anforderung nachvollziehen, wann und zu welchem Zweck ein solcher Zugriff erfolgt ist.
6.4 Der Auftragsverarbeiter darf Dienstnutzer-Daten für die vereinbarte Leistungserbringung auf interne Systeme übertragen, sofern dies zur Vertragserfüllung erforderlich ist. Dabei werden Daten stets verschlüsselt übertragen und gespeichert.
6.5 Software-Aktualisierungen der Plattform kann der Auftragsverarbeiter jederzeit durchführen. Er wählt eigenständig einen geeigneten Zeitpunkt, um Betriebsunterbrechungen zu minimieren. Die Dienstnutzer-Daten werden regelmäßig, mindestens täglich, gesichert (siehe Anlage 2). Ein Wiederherstellungsverfahren ist im Notfallplan des Auftragsverarbeiters dokumentiert.
7. Kontrollrechte des Dienstnutzers
7.1 Der Dienstnutzer überzeugt sich vor der Aufnahme der Datenverarbeitung und sodann regelmäßig von der Einhaltung der in diesem Vertrag niedergelegten Pflichten durch den Auftragsverarbeiter, insbesondere der technischen und organisatorischen Maßnahmen. Hierfür kann er vom Auftragsverarbeiter alle erforderlichen Informationen z.B. Auskünfte des Auftragsverarbeiters einholen, sich vorhandene Testate von Sachverständigen, Zertifizierungen oder internen Prüfungen vorlegen lassen oder die technischen und organisatorischen Maßnahmen des Auftragsverarbeiters nach rechtzeitiger Abstimmung zu den üblichen Geschäftszeiten selbst persönlich prüfen bzw. durch einen sachkundigen Dritten prüfen lassen, sofern dieser nicht in einem Wettbewerbsverhältnis zum Auftragsverarbeiter steht. Der Dienstnutzer wird Kontrollen nur im erforderlichen Umfang durchführen und die Betriebsabläufe des Auftragsverarbeiters dabei nicht unverhältnismäßig stören.
7.2 Der Auftragsverarbeiter verpflichtet sich, dem Dienstnutzer auf dessen mündliche, schriftliche oder elektronische Anforderung innerhalb einer angemessenen Frist alle Auskünfte und Nachweise zur Verfügung zu stellen, die zur Durchführung einer Kontrolle der Einhaltung der in diesem Vertrag niedergelegten Pflichten sowie der technischen und organisatorischen Maßnahmen des Auftragsverarbeiters erforderlich sind und Vor-Ort-Kontrollen zuzulassen. Der Auftragsverarbeiter stellt dem Dienstnutzer alle Informationen zur Verfügung, die erforderlich sind, um die Einhaltung der in Art. 28 DSGVO sowie in dieser Vereinbarung festgelegten Pflichten nachzuweisen. Der Auftragsverarbeiter kann hierzu auch gleichwertige Nachweise (z. B. Zertifizierungen, Auditberichte oder standardisierte Fragebögen) vorlegen, sofern diese eine hinreichende Prüfung ermöglichen.
7.3 Der Dienstnutzer dokumentiert das Kontrollergebnis und teilt es dem Auftragsverarbeiter mit. Bei Fehlern oder Unregelmäßigkeiten, die der Dienstnutzer insbesondere bei der Prüfung von Auftragsergebnissen feststellt, hat er den Auftragsverarbeiter unverzüglich zu informieren. Werden bei der Kontrolle Sachverhalte festgestellt, deren zukünftige Vermeidung Änderungen des angeordneten Verfahrensablaufs erfordern, teilt der Dienstnutzer dem Auftragsverarbeiter die notwendigen Verfahrensänderungen unverzüglich mit.
7.4 Der Auftragsverarbeiter stellt dem Dienstnutzer auf dessen Wunsch ein umfassendes und aktuelles Datenschutz- und Sicherheitskonzept für die Auftragsverarbeitung sowie über zugriffsberechtigte Personen zur Verfügung.
7.5 Der Auftragsverarbeiter weist dem Dienstnutzer die Verpflichtung der Mitarbeiter nach Ziffer 4.3 auf Verlangen nach.
8. Einsatz von Subunternehmern
8.1 Der Auftragsverarbeiter ist im Rahmen seiner vertraglichen Verpflichtungen befugt, Subunternehmer (Unterauftragsverarbeiter im Sinne von Art. 28 Abs. 2 und 4 DSGVO) einzusetzen (siehe Anlage 3). Der Dienstnutzer erteilt hierfür eine allgemeine Genehmigung im Sinne von Art. 28 Abs. 2 DSGVO. Der Auftragsverarbeiter informiert den Dienstnutzer über jede beabsichtigte Hinzuziehung oder Ersetzung eines Subunternehmers mindestens 14 Tage vor deren Wirksamwerden in Textform per E-Mail an die für das Konto des Dienstnutzers hinterlegte Administrator-Adresse. Anlage 3 wird entsprechend mit Datum aktualisiert. Der Dienstnutzer kann der Änderung innerhalb dieser Frist aus datenschutzrechtlichen Gründen in Textform widersprechen. Kommt in diesem Fall keine einvernehmliche Lösung zustande, kann der Dienstnutzer diese Vereinbarung und den Hauptvertrag außerordentlich kündigen. Erfolgt kein Widerspruch innerhalb der Frist, gilt die Änderung als genehmigt. Der Auftragsverarbeiter verpflichtet Subunternehmer vertraglich entsprechend den Regelungen dieser Vereinbarung und stellt sicher, dass der Dienstnutzer seine Prüf- und Kontrollrechte auch gegenüber den Subunternehmern wahrnehmen kann. Der Auftragsverarbeiter bleibt gegenüber dem Dienstnutzer für die Erfüllung der datenschutzrechtlichen Pflichten der von ihm eingesetzten Subunternehmer in vollem Umfang verantwortlich (Art. 28 Abs. 4 DSGVO). Sofern ein Subunternehmer in einem Drittland eingesetzt werden soll, gelten die Regelungen in Ziffer 1.5.
8.2 Setzt ein Subunternehmer seinerseits weitere Auftragsverarbeiter ein, stellt der Auftragsverarbeiter durch vertragliche Vereinbarung sicher, dass diesen dieselben Datenschutzpflichten auferlegt werden (Art. 28 Abs. 4 DSGVO) und dass die weitere Verarbeitung den Vorgaben dieser Vereinbarung entspricht. Die von den Subunternehmern eingesetzten weiteren Auftragsverarbeiter sind über die in Anlage 3 genannten Verzeichnisse nachvollziehbar.
8.3 Ein Subunternehmerverhältnis im Sinne dieser Bestimmungen liegt nicht vor, wenn der Auftragsverarbeiter Dritte mit Dienstleistungen beauftragt, die als reine Nebenleistungen anzusehen sind. Dazu gehören z.B. Post-, Transport- und Versandleistungen, Reinigungsleistungen, Telekommunikationsleistungen ohne konkreten Bezug zu Leistungen, die der Auftragsverarbeiter für den Dienstnutzer erbringt und Bewachungsdienste. Wartungs- und Prüfleistungen stellen zustimmungspflichtige Subunternehmerverhältnisse dar, soweit diese für IT-Systeme erbracht werden, die auch im Zusammenhang mit der Erbringung von Leistungen für den Dienstnutzer genutzt werden.
8.4 Im Rahmen bestimmter Funktionsmodule („KI-Funktion“) nutzt Edumaps die von Microsoft über den Azure OpenAI Service bereitgestellten GPT-Modelle sowie für die Vorlesefunktion und Aussprache-Audio den Dienst Azure AI Speech (jeweils Microsoft Ireland Operations Limited). Die Nutzung erfolgt über eine Server-zu-Server-Schnittstelle. Im Regelbetrieb findet die Verarbeitung ausschließlich in Rechenzentren innerhalb der Europäischen Union (Region Sweden Central) im Rahmen der Microsoft EU Data Boundary statt. In eng begrenzten Ausnahmefällen (insbesondere Support auf Anforderung des Auftragsverarbeiters, Abwehr von Sicherheitsvorfällen und Missbrauchsüberwachung) kann Microsoft personenbezogene Daten außerhalb der Europäischen Union verarbeiten. Solche Übermittlungen erfolgen auf Grundlage der im Microsoft Data Protection Addendum vereinbarten Standardvertragsklauseln gemäß Art. 46 DSGVO (siehe Ziffer 1.5). Edumaps übermittelt keine Account-Identifikatoren (z. B. Benutzername, E-Mail, interne IDs) an die Microsoft-Dienste und minimiert die übermittelten Inhalte nach dem Prinzip der Datenminimierung. Übermittelte Inhalte (Prompts, ausgewählte Textpassagen, vorzulesende Texte) können personenbezogene Daten enthalten, sofern Nutzer diese eingeben. Dies ist nicht beabsichtigt und wird durch die in Anlage 2 beschriebenen Maßnahmen begrenzt. Microsoft verwendet die verarbeiteten Inhalte nicht zu Trainingszwecken. Eine dauerhafte Speicherung findet nicht statt, abgesehen von der kurzfristigen Vorhaltung im Rahmen des Azure-Abuse-Monitoring beim Azure OpenAI Service (siehe Anlage 2, Ziffer 6.3 c, 6.3 d und 6.4). Bei Azure AI Speech speichert Microsoft weder den übermittelten Text noch das erzeugte Audio (siehe Anlage 6, Ziffer 6.3). Die Aussage zur Nichtverwendung von Kundendaten zum Training von KI-Modellen wird durch die offizielle Microsoft-Dokumentation belegt (siehe Anlage 6). Der Dienstnutzer bleibt in jedem Fall Verantwortlicher für die datenschutzrechtliche Beurteilung der Nutzung der KI-Funktion und der Vorlesefunktion.
8.5
Bei der Nutzung der KI-Funktion stellt der Auftragsverarbeiter sicher, dass:
a) keine Account-Daten (wie Namen aus Benutzerkonten, E-Mail-Adressen, IP-Adressen, interne IDs oder vergleichbare Identifikatoren)
an die KI-Schnittstelle übermittelt werden,
b) die Verarbeitung im Regelbetrieb ausschließlich auf Servern innerhalb der EU (Azure-Rechenzentren, Region Sweden Central) erfolgt und Ausnahmefälle den Regelungen in Ziffer 8.4 unterliegen,
c) Microsoft die verarbeiteten Daten nicht zum Training oder zur Verbesserung von Modellen verwendet, unbeschadet der automatisierten Inhaltsprüfung im Rahmen des Abuse-Monitoring (siehe Ziffer 8.4),
d) sämtliche Datenübermittlungen ausschließlich über gesicherte Server-zu-Server-Verbindungen stattfinden,
e) die Nutzung der KI-Funktion dokumentiert ist und Teil der technischen und organisatorischen Maßnahmen gemäß Anlage 2 wird.
f) Azure-OpenAI-Funktionen mit persistenter Datenspeicherung (z. B. Files API, Assistants/Threads, Stored Completions oder Fine-Tuning)
werden im Rahmen von Edumaps nicht verwendet.
g) Funktionen zur automatisierten Inhaltsüberwachung („Abuse Monitoring“) werden ausschließlich im Rahmen der Standardfunktionen des Azure-OpenAI-Dienstes genutzt.
Der konkrete Status der Konfiguration wird dokumentiert und kann dem Dienstnutzer auf Anfrage nachgewiesen werden.
h) Support- oder Sicherheitsprozesse, bei denen im Ausnahmefall ein Zugriff auf technische Daten oder Inhalte möglich sein könnte,
werden durch Microsoft gemäß den Sicherheits- und Datenschutzrichtlinien dokumentiert.
Der Status dieser Prozesse wird im Mandanten-Nachweis dokumentiert.
i) Nutzer werden über die Benutzeroberfläche bei jeder Eingabe in KI-Funktionen darauf hingewiesen, keine personenbezogenen Daten,
insbesondere keine Schülerdaten, in KI-Prompts einzugeben.
Der Hinweis ist im jeweiligen Eingabedialog sichtbar platziert und mit einem Verweis auf weiterführende Informationen verknüpft.
9. Anfragen und Rechte betroffener Personen
9.1 Der Auftragsverarbeiter unterstützt den Dienstnutzer nach Möglichkeit mit geeigneten technischen und organisatorischen Maßnahmen bei der Erfüllung von dessen Pflichten nach Art. 12 bis 22 sowie 32 und 36 DSGVO.
9.2 Macht eine betroffene Person Rechte, etwa auf Auskunftserteilung, Berichtigung oder Löschung hinsichtlich ihrer Daten, unmittelbar gegenüber dem Auftragsverarbeiter geltend, so reagiert dieser nicht selbstständig, sondern verweist die betroffene Person unverzüglich an den Dienstnutzer und wartet dessen Weisungen ab.
10. Haftung
10.1 Dienstnutzer und Auftragsverarbeiter haften gegenüber betroffenen Personen entsprechend der in Art. 82 DSGVO getroffenen Regelung. Der Auftragsverarbeiter stimmt eine etwaige Erfüllung von Haftungsansprüchen mit dem Dienstnutzer ab.
10.2 Der Dienstnutzer stellt den Auftragsverarbeiter von sämtlichen Ansprüchen frei, die von betroffenen Personen oder Dritten gegen den Auftragsverarbeiter geltend gemacht werden und die auf einer Verletzung von Pflichten des Dienstnutzers nach der DSGVO oder dieser Vereinbarung beruhen. Die Freistellung umfasst auch angemessene Kosten einer notwendigen Rechtsverteidigung. Voraussetzung ist, dass der Auftragsverarbeiter den Dienstnutzer unverzüglich über geltend gemachte Ansprüche informiert, ihm die alleinige Führung der Rechtsverteidigung überlässt und ihn in zumutbarem Umfang unterstützt.
10.3 Die Parteien stellen sich jeweils von der Haftung frei, wenn und soweit eine Partei nachweist, dass sie in keinerlei Hinsicht für den Umstand, durch den der Schaden bei einer betroffenen Person eingetreten ist, verantwortlich ist. Im Übrigen gilt Art. 82 Absatz 5 DSGVO.
11. Außerordentliches Kündigungsrecht
Der Dienstnutzer kann den Hauptvertrag fristlos ganz oder teilweise kündigen, wenn der Auftragsverarbeiter seinen Pflichten aus diesem Vertrag nicht nachkommt, Bestimmungen der DSGVO oder sonstige anwendbare Datenschutzvorschriften vorsätzlich oder grob fahrlässig verletzt oder eine Weisung des Dienstnutzers nicht ausführen kann oder will oder der Auftragsverarbeiter sich den Kontrollrechten des Dienstnutzers auf vertragswidrige Weise widersetzt. Insbesondere die Nichteinhaltung der in diesem Vertrag vereinbarten und aus Art. 28 DSGVO abgeleiteten Pflichten stellt einen schweren Verstoß dar.
12. Beendigung des Hauptvertrags
12.1 Der Auftragsverarbeiter wird dem Dienstnutzer nach Beendigung des Hauptvertrags oder jederzeit auf dessen Anforderung alle ihm überlassenen Unterlagen, Daten und Datenträger zurückgeben oder auf Wunsch des Dienstnutzers löschen, sofern nicht nach dem Recht der Union oder dem Recht eines Mitgliedstaats, dem der Auftragsverarbeiter unterliegt, eine Verpflichtung zur Speicherung der personenbezogenen Daten besteht. In Datensicherungen enthaltene Daten werden nicht einzeln gelöscht, sondern mit dem regulären Backup-Zyklus überschrieben (siehe Anlage 2, Ziffer 3.1). Der Auftragsverarbeiter hat den dokumentierten Nachweis der ordnungsgemäßen Löschung noch vorhandener Daten zu führen.
12.2 Der Dienstnutzer hat das Recht, die vollständige und vertragsgerechte Rückgabe bzw. Löschung der Daten beim Auftragsverarbeiter in geeigneter Weise zu kontrollieren bzw. durch einen sachkundigen Dritten prüfen lassen, sofern dieser nicht in einem Wettbewerbsverhältnis zum Auftragsverarbeiter steht.
12.3 Der Auftragsverarbeiter ist verpflichtet, auch über das Ende des Hauptvertrags hinaus die ihm im Zusammenhang mit dem Hauptvertrag bekannt gewordenen Daten vertraulich zu behandeln. Die vorliegende Vereinbarung bleibt über das Ende des Hauptvertrags hinaus solange gültig, wie der Auftragsverarbeiter über personenbezogene Daten verfügt, die ihm vom Dienstnutzer zugeleitet wurden oder die er für diesen erhoben hat.
13. Schlussbestimmungen
13.1 Die Parteien sind sich darüber einig, dass die Einrede des Zurückbehaltungsrechts durch den Auftragsverarbeiter i.S.d. § 273 BGB hinsichtlich der zu verarbeitenden Daten und der zugehörigen Datenträger ausgeschlossen ist.
13.2 Änderungen und Ergänzungen dieser Vereinbarung bedürfen der Schriftform oder eines dokumentierten elektronischen Formats. Dies gilt auch für den Verzicht auf dieses Formerfordernis. Der Vorrang individueller Vertragsabreden bleibt hiervon unberührt.
13.3 Sollten einzelne Bestimmungen dieser Vereinbarung ganz oder teilweise nicht rechtswirksam oder nicht durchführbar sein oder werden, so wird hierdurch die Gültigkeit der jeweils übrigen Bestimmungen nicht berührt.
13.4 Diese Vereinbarung unterliegt deutschem Recht. Ausschließlicher Gerichtsstand ist der Sitz des Dienstnutzers.
Folgende Dokumente sind untrennbarer Bestandteil dieser Vereinbarung:
- Anlage 1: Beschreibung der betroffenen Personen und der Datenkategorien
- Anlage 2: Technische und organisatorische Maßnahmen des Auftragsverarbeiters zum Datenschutz gemäß Art. 32 DSGVO (Sicherheitskonzept)
- Anlage 3: Unterauftragsverhältnisse beim Auftragsverarbeiter
- Anlage 5: Löschkonzept
- Anlage 6: Nachweise Azure OpenAI und Azure AI Speech
Anlage 4 (Ausfüllhilfe für das Verzeichnis von Verarbeitungstätigkeiten des Verantwortlichen) ist kein Vertragsbestandteil, sondern eine unverbindliche Arbeitshilfe für den Dienstnutzer.
Stand: 14.09.2026
Anlage 2: Technische und organisatorische Maßnahmen des Auftragsverarbeiters zum Datenschutz gemäß Art. 32 DSGVO
Der Auftragsverarbeiter betreibt seine Server bei dem Unternehmen Hetzner Online GmbH. Der Datacenter-Park des Server-Betreibers befindet sich in Falkenstein/Vogtland, Deutschland. Der Auftragsverarbeiter nutzt für den Versand von E-Mails den Subauftragsverarbeiter Heinlein Hosting GmbH mit seinem E-Mail-Hosting-Dienst Mailbox.org.
Zusätzlich nutzt der Auftragsverarbeiter für die Bereitstellung bestimmter KI-Funktionen den Dienst Microsoft Azure OpenAI Service sowie für die Sprachsynthese (Vorlesefunktion, Aussprache-Audio) den Dienst Azure AI Speech (jeweils Microsoft Ireland Operations Limited). Die Verarbeitung erfolgt im Regelbetrieb ausschließlich auf Servern innerhalb der Europäischen Union (Region Sweden Central, EU Data Boundary). Ausnahmefälle sind in Ziffer 8.4 der Vereinbarung und in Abschnitt 6.2 dieser Anlage beschrieben.
Edumaps übermittelt an die Microsoft-Dienste keine Account-Identifikatoren (z. B. Benutzername, E-Mail, interne IDs) und minimiert Inhalte nach dem Prinzip der Datenminimierung. Gleichwohl können übermittelte Inhalte (Prompts, ausgewählte Textpassagen, vorzulesende Texte) personenbezogene Daten enthalten, falls Nutzer diese eingeben oder auswählen (z. B. Namen, Klassenbezüge, Leistungsdaten in Freitext). Dies ist nicht beabsichtigt und wird durch User-Interface-Hinweise, Rollen-/Rechtekonzept und technische Schutzmaßnahmen (siehe KI-TOM) begrenzt.
Die Datenübertragung erfolgt ausschließlich über Server-to-Server-Kommunikation zwischen Edumaps und Azure, TLS-verschlüsselt. Microsoft verwendet die verarbeiteten Inhalte nicht zum Training von Modellen. Eine automatisierte Inhaltsprüfung sowie gegebenenfalls eine weitere Verarbeitung im Rahmen des von Microsoft bereitgestellten Abuse-Monitoring bleibt hiervon unberührt (siehe 6.3 c und 6.4).
Anwendungssicherheit (Edumaps-Applikation)
- Automatischer Brute-Force-Schutz für den Zugriff auf Maps und Ordner (temporäre Sperrung nach wiederholten fehlgeschlagenen Zugriffsversuchen).
- Zufällig generierte, nicht erratbare Map- und Ordner-Links.
- Sicherheitsheader und Content Security Policy.
- Kryptografisch sichere Zufallszahlengenerierung für sicherheitsrelevante Tokens.
- Passwörter werden ausschließlich als Hash gespeichert.
- Zwei-Faktor-Authentifizierung per E-Mail für Benutzerkonten.
- Ratenbegrenzung sicherheitsrelevanter Aktionen (z. B. Anmeldung, Registrierung, Formulare) je Nutzer und IP-Adresse.
- Serverseitiger Spam-Schutz ohne Einbindung von Drittanbietern.
- Verschlüsselte Übertragung sämtlicher Verbindungen (HTTPS, TLS 1.2 oder höher).
Pseudonymisierung (Art. 32 Abs. 1 lit. a DSGVO; Art. 25 Abs. 1 DSGVO)
- Das Anlegen von Nutzeraccounts erfolgt mit einem Pseudonym und einer Pseudo-E-Mail-Adresse.
- Echtname oder Kennungsname werden von den Nutzern selbst eingetragen und können von diesen jederzeit wieder geändert oder gelöscht werden.
Maßnahmen des Auftragsverarbeiters und des Sub-Auftragsverarbeiters Hetzner Online GmbH (Server-Hosting)
Die Maßnahmen in 1.1 und 1.4 sowie die infrastrukturbezogenen Maßnahmen in 3.1 (unterbrechungsfreie Stromversorgung, Netzersatzanlage, DDoS-Schutz) werden durch Hetzner Online GmbH erbracht. Die übrigen Maßnahmen dieses Abschnitts trifft der Auftragsverarbeiter selbst.
1. Vertraulichkeit gemäß Art. 32 Abs. 1 lit. b DSGVO
1.1 Zutrittskontrolle
- elektronisches Zutrittskontrollsystem mit Protokollierung
- Hochsicherheitszaun um den gesamten Datacenter-Park
- dokumentierte Schlüsselvergabe an Mitarbeiter
- Richtlinien zur Begleitung und Kennzeichnung von Gästen im Gebäude
- 24/7 personelle Besetzung der Rechenzentren
- Videoüberwachung an den Ein- und Ausgängen, Sicherheitsschleusen und Serverräumen
- Der Zutritt für betriebsfremde Personen zu den Räumen ist nur in Begleitung eines Hetzner-Mitarbeiters gestattet
- Verwaltung: elektronisches Zutrittskontrollsystem mit Protokollierung
- Videoüberwachung an den Ein- und Ausgängen
1.2 Zugangskontrolle
- Das Passwort zur Administrationsoberfläche wird vom Auftragsverarbeiter vergeben - die Passwörter erfüllen vordefinierte Richtlinien. Zusätzlich steht eine Zwei-Faktor-Authentifizierung zur Absicherung zur Verfügung.
- Der Zugang zu den Servern ist auf berechtigte Personen beschränkt, verwendete Passwörter müssen eine Mindestlänge haben.
1.3 Zugriffskontrolle
- Der Auftragsverarbeiter stellt durch regelmäßige Sicherheitsupdates (nach dem jeweiligen Stand der Technik) sicher, dass unberechtigte Zugriffe verhindert werden.
- Revisionssicheres, verbindliches Berechtigungsvergabeverfahren für Mitarbeiter.
- Für übertragene Daten/Software ist der Auftragsverarbeiter in Bezug auf Sicherheit und Updates zuständig.
1.4 Datentrennungskontrolle
- Hetzner verwendet nach Vertragsbeendigung ein definiertes, produktabhängiges Verfahren zur vollständigen und nicht wiederherstellbaren Löschung von Datenträgern. Bei Dedicated Servern erfolgt eine hardwaregestützte, rückstandsfreie Löschung. Das Löschverfahren wird regelmäßig durch einen externen Dienstleister überprüft.
- Defekte Festplatten, die nicht sicher gelöscht werden können, werden direkt im Rechenzentrum Falkenstein zerstört (geschreddert).
- Daten werden physisch oder logisch von anderen Daten getrennt gespeichert.
- Die Datensicherung erfolgt ebenfalls auf logisch und/oder physisch getrennten Systemen.
2. Integrität (Art. 32 Abs. 1 lit. b DSGVO)
2.1. Weitergabekontrolle
- Alle Mitarbeiter sind im Sinne des Art. 32 Abs.4 DSGVO unterwiesen und verpflichtet, den datenschutzkonformen Umgang mit personenbezogenen Daten sicherzustellen.
- Datenschutzgerechte Löschung der Daten nach Auftragsbeendigung.
- Möglichkeiten zur verschlüsselten Datenübertragung werden entsprechend der Leistungsbeschreibung des Vertrages zur Verfügung gestellt.
2.2. Eingabekontrolle
- Die Daten werden von den Nutzern des Dienstnutzers selbst eingegeben oder per Single-Sign-On bzw. CSV-Import durch den Dienstnutzer übertragen.
- Änderungen an Box-Inhalten werden mit einer Änderungshistorie versioniert.
- Sicherheitsrelevante Aktionen werden im Ereignisprotokoll erfasst.
3. Verfügbarkeit und Belastbarkeit (Art. 32 Abs. 1 lit. b DSGVO)
3.1 Verfügbarkeitskontrolle
- Einsatz von Schutzmechanismen (Firewall, Spam-Schutz, Ratenbegrenzung).
- Anwendung des Sicherheitskonzeptes „Content Security Policy“, was eine deutlich höhere Sicherheit gewährleistet.
- Datenbank-Dumps werden täglich erstellt und als tägliche, wöchentliche und monatliche Stände vorgehalten. Ältere Stände werden turnusmäßig überschrieben.
- Getrennte Backup-Server spiegeln die Dateien täglich und wöchentlich. Gelöschte Dateien werden mit dem jeweils nächsten Spiegellauf auch aus der Sicherung entfernt.
- Einsatz unterbrechungsfreier Stromversorgung, Netzersatzanlage.
- Dauerhaft aktive DDoS-Erkennung mit automatischer Filterung des Angriffsverkehrs.
- Monitoring des Servers.
3.2 Wiederherstellbarkeit (Art. 32 Abs. 1 lit. c DSGVO)
- Eine Sicherung kann kurzfristig auf den Server eingespielt werden. Das Vorgehen ist im Notfallplan des Auftragsverarbeiters dokumentiert.
4. Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung (Art. 32 Abs. 1 lit. d DSGVO; Art. 25 Abs. 1 DSGVO)
4.1 Datenschutz-Management
- Ein Datenschutz-Managementsystem ist vorhanden.
4.2 Incident-Response-Management
- Ein Incident-Response-Management ist vorhanden.
4.3 Datenschutz durch Technik und datenschutzfreundliche Voreinstellungen
- Datenschutzfreundliche Voreinstellungen werden bei unseren Softwareentwicklungen berücksichtigt (Art. 25 Abs. 2 DSGVO).
4.4 Auftragskontrolle
- Unsere Mitarbeiter werden in regelmäßigen Abständen im Datenschutzrecht unterwiesen und sind vertraut mit den Verfahrensanweisungen und Benutzerrichtlinien für die Datenverarbeitung.
- Der Auftragsverarbeiter hat einen Ansprechpartner für den Datenschutz.
Sub-Auftragsverarbeiter: Heinlein Hosting GmbH (E-Mail-Hosting via mailbox.org)
5.1 Zweck der Datenverarbeitung
- Versand systemgenerierter E-Mails (Benachrichtigungen, Passwortrücksetzungen, administrative Mitteilungen).
- Verarbeitung erfolgt ausschließlich im Auftrag des Auftragsverarbeiters (Edumaps).
5.2 Standorte der Server
- Zwei getrennte Rechenzentren in Berlin, Deutschland, vollständig unter deutscher Rechtshoheit.
- Heinlein Hosting betreibt Serverhardware, Installation, Wartung und Netzwerkanbindung selbst. Externe Anbieter stellen Gebäudeinfrastruktur, Kühlung und Stromversorgung.
5.3 Technische und organisatorische Maßnahmen (TOM) nach Art. 32 DSGVO (Angaben des Sub-Auftragsverarbeiters)
a) Maßnahmen zur Pseudonymisierung und Verschlüsselung
Technisch:
- Verschlüsselung von Datenträgern auf mobilen und stationären Systemen, wo umsetzbar.
- Verschlüsselte Übertragung und Speicherung von Zugangsdaten.
- Verschlüsselte Datenübertragung über Netzwerke (E-Mail, PGP, HTTPS).
Organisatorisch:
- Regelmäßige Schulungen der Mitarbeiter im Umgang mit Verschlüsselungstechniken.
- Regelmäßige Kontrolle und ggf. Aktualisierung von Verschlüsselungsverfahren und Datenträgern.
b) Maßnahmen zur Sicherstellung der Vertraulichkeit
Technisch:
- Alarmanlage mit Anschluss an Notrufzentrale in Geschäftsräumen und Rechenzentren.
- Automatisches Zugangskontrollsystem im Rechenzentrum.
- Datenträger- und Aktenvernichtung durch mechanische Zerstörung oder zertifiziertes Entsorgungsunternehmen.
- Chipkarten-/Transponder- und Codesperren, biometrische Zugangssperren im Rechenzentrum.
- Videoüberwachung, Bewegungsmelder und Sicherheitsschlösser.
- Verschlüsselte E-Mails und Datenspeicherung, gesicherte Fernzugriffe (VPN, SSH, TLS).
Organisatorisch:
- Schlüsselregelung und Protokollierung, Besucherprotokollierung, sorgfältige Auswahl des Reinigungspersonals.
- Tragepflicht von Berechtigungsausweisen, Verpflichtung aller Mitarbeiter auf Datenschutz und Verschwiegenheit.
- Passwort-Management nach Richtlinien, protokollierte Systemzugriffe.
- Trennung von Daten für unterschiedliche Zwecke, regelmäßige Schulungen, regelmäßige Prüfung der TOM.
c) Maßnahmen zur Sicherstellung der Integrität
Technisch:
- Protokollierung aller Dateneingaben und Administrationstätigkeiten.
- Prüfsummen oder ähnliche Verfahren zur Datenvalidierung.
Organisatorisch:
- Rollen- und Berechtigungskonzepte, Schulung der Mitarbeiter zu DSGVO-konformen Abläufen.
- Regelmäßige Überwachung von Arbeitsanweisungen und Datenverarbeitungsprozessen.
d) Maßnahmen zur Sicherstellung der Verfügbarkeit und Wiederherstellung
Technisch:
- Regelmäßige Datensicherungen und Tests der Wiederherstellbarkeit.
- Redundante Systeme, unterbrechungsfreie Stromversorgung, Klimatisierung, Notstromversorgung.
- Anschluss an redundante Stromkreise und Internet-Uplinks, automatische Temperatur- und Systemüberwachung.
- Feuer- und Rauchmeldeanlagen, redundante Netzwerk-Infrastruktur, Firewalls, Anomalieerkennung.
Organisatorisch:
- Zentrale Beschaffung und Freigabe von Hardware/Software mit langer Verfügbarkeit.
- Regelmäßige Sicherheitsupdates, Betreuung durch qualifizierte Fachkräfte, ausgelagerte Datensicherungen.
- Ausweich-Rechenzentrum für zentrale Anwendungen, 24/7-Notfalldienst, regelmäßige Prüfung der TOM.
e) Maßnahmen zur Sicherstellung der Belastbarkeit
Technisch:
- 24/7 Überwachung der IT-Systeme, Loadbalancing, mehrere Datenleitungen, dynamische Cluster-Ressourcen.
Organisatorisch:
- Regelmäßige Belastungstests, Prüfung der Systemauslastung, Kapazitätsplanung mit Sicherheitsreserven, kontinuierliche Überarbeitung der TOM.
5.4 Überprüfung, Bewertung und Dokumentation
- Angemessenes Schutzniveau wird dem Risiko für die Rechte und Freiheiten der betroffenen Personen angepasst.
- Maßnahmen werden regelmäßig überprüft, mindestens einmal jährlich evaluiert und ggf. dynamisch angepasst.
- TOM der Subunternehmer werden ebenfalls jährlich überprüft.
- Nachweise der Prüfungen werden mindestens drei Jahre aufbewahrt.
- Wesentliche Änderungen werden mit dem Auftraggeber schriftlich oder elektronisch abgestimmt.
5.5 Vertragliche Regelung und Verantwortung
- Heinlein Hosting GmbH ist durch Sub-AVV an die gleichen Pflichten wie Edumaps gebunden.
- Edumaps bleibt verantwortlich für die Einhaltung der DSGVO.
- Auftraggeber stimmt der Einbindung von Heinlein Hosting als Sub-Auftragsverarbeiter zu.
- Nachweise über die Einhaltung der TOM können jederzeit eingesehen werden.
Sub-Auftragsverarbeiter: Microsoft Ireland Operations Limited (Azure OpenAI Service, Azure AI Speech)
6.1 Zweck der Datenverarbeitung
- Nutzung der Azure-basierten OpenAI-Modelle (GPT-Modelle) für KI-gestützte Textverarbeitung innerhalb von Edumaps.
- Sprachsynthese (Text-to-Speech) über Azure AI Speech für die Vorlesefunktion und Aussprache-Audio. Übermittelt wird nur der vorzulesende Text.
6.2 Standorte der Server
- Verarbeitung im Regelbetrieb ausschließlich in europäischen Microsoft-Rechenzentren (EU Data Boundary, Region Sweden Central).
- Regelbetrieb: Verarbeitung und Speicherung in der EU/EWR entsprechend Ressourcen-Region und EU-Data-Boundary-Konfiguration. In eng begrenzten Ausnahmefällen (Support auf Anforderung, Abwehr von Sicherheitsvorfällen, Missbrauchsüberwachung) können nach Maßgabe der Microsoft-Dokumentation Datenflüsse außerhalb der EU Data Boundary stattfinden. Diese erfolgen auf Grundlage der Standardvertragsklauseln im Microsoft Data Protection Addendum (Art. 46 DSGVO). Diese Fälle werden dokumentiert und im Mandanten-Nachweis berücksichtigt. Es ist technisch festgelegt, dass kein „Global“-Deployment verwendet wird.
- Für Edumaps werden ausschließlich Azure-Ressourcen (Azure OpenAI, Azure AI Speech) in einer EU-Region betrieben. Die aktuell verwendete Region befindet sich in Schweden.
- Der Serverstandort und die Ressourcenregion werden regelmäßig überprüft und dokumentiert. Der entsprechende Nachweis ist in Anlage 6 enthalten.
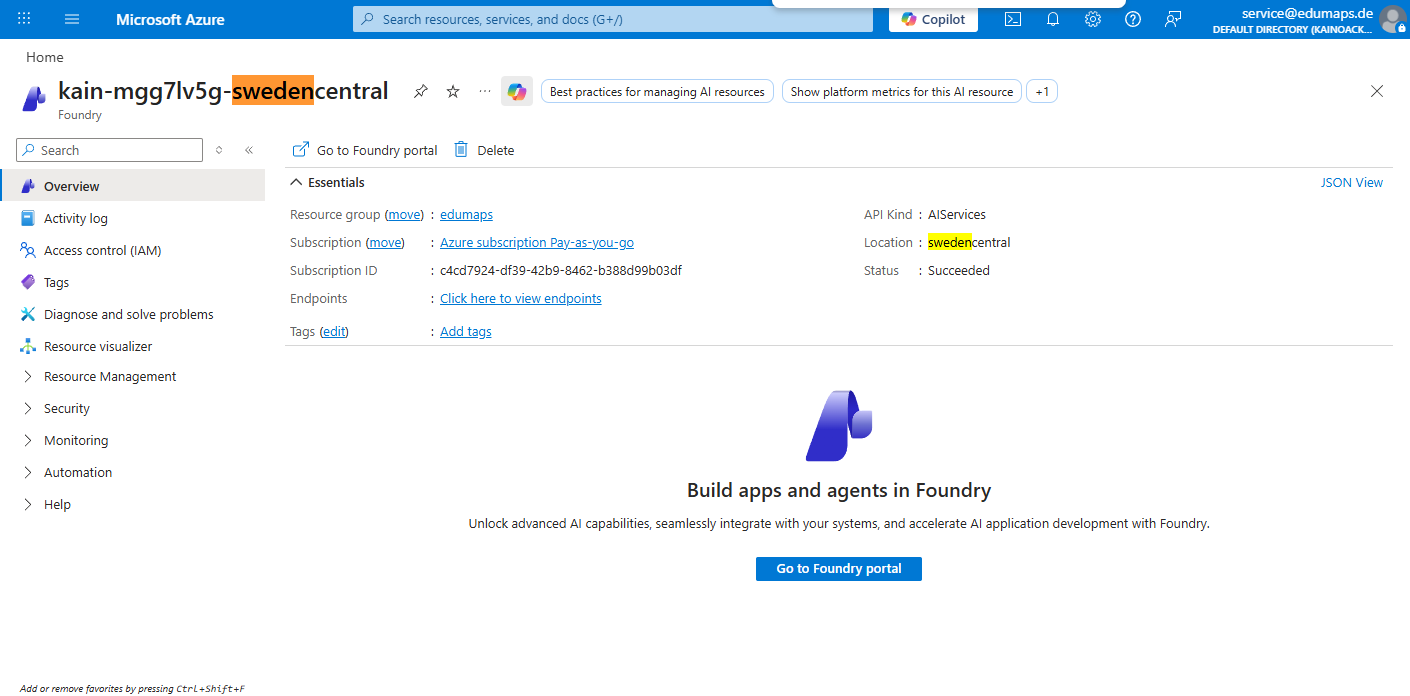
Screenshot: Azure-Ressourcenregion (Serverstandort Schweden)
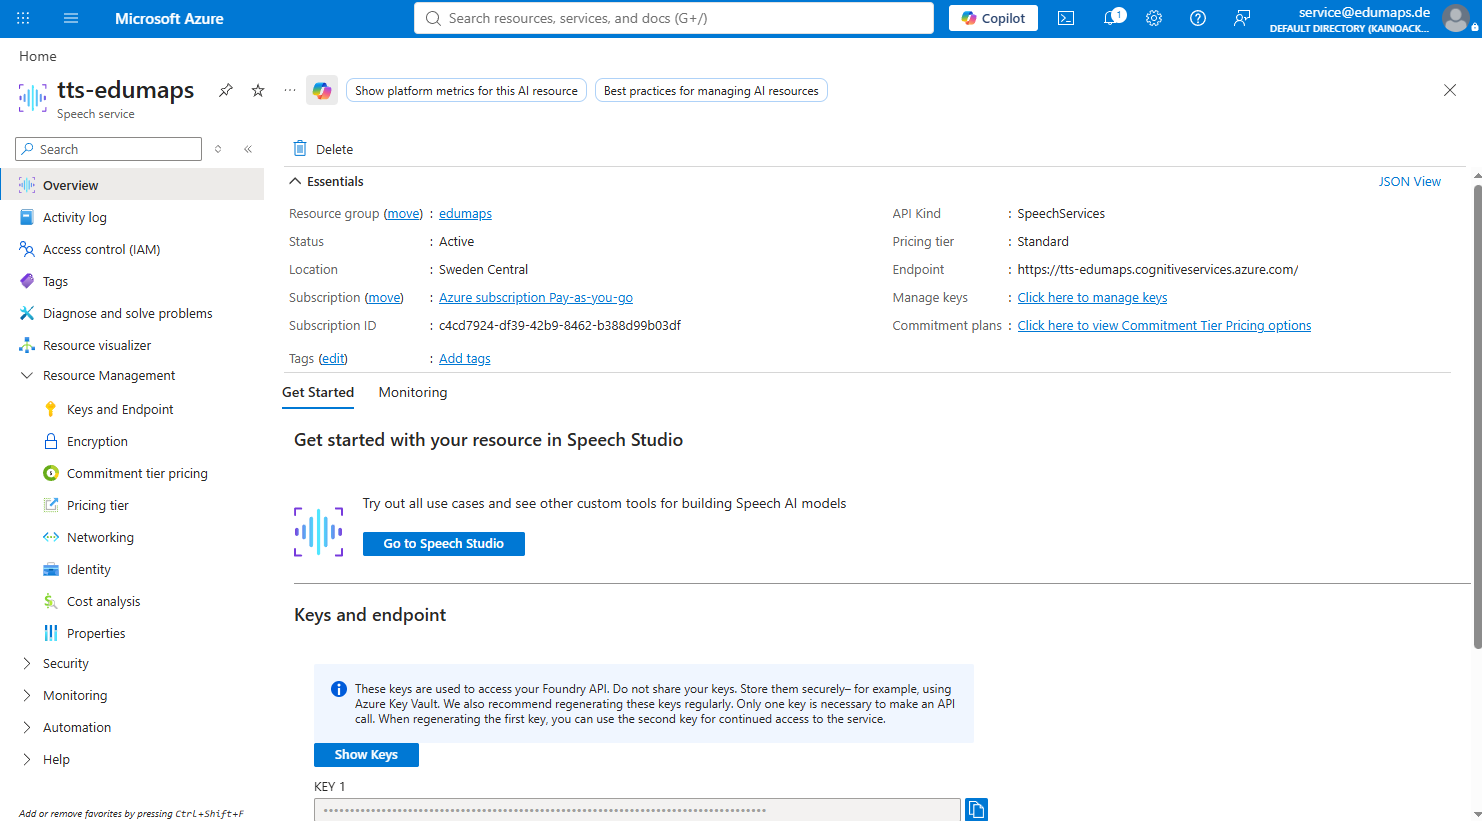
Screenshot: Azure-AI-Speech-Ressourcenregion (Serverstandort Schweden)
6.3 Technische und organisatorische Maßnahmen (TOM) nach Art. 32 DSGVO
a) Maßnahmen zur Pseudonymisierung und Verschlüsselung
- Ziel ist eine Verarbeitung ohne Personenbezug (PII-Minimierung durch UI-Hinweise/Policies). Gleichwohl kann nicht ausgeschlossen werden, dass Nutzer in Prompts oder ausgewählten Textpassagen personenbezogene Daten übermitteln. Diese Möglichkeit wird durch verbindliche Policies, Rollen-/Rechtekonzept und technische Kontrollen reduziert und im Rahmen der Risikoanalyse berücksichtigt.
- Übertragung ausschließlich über TLS 1.2+ verschlüsselte Server-zu-Server-Verbindungen.
b) Maßnahmen zur Sicherstellung der Vertraulichkeit
- Verarbeitung findet im Regelbetrieb ausschließlich auf EU-Servern statt (Region Sweden Central), Ausnahmefälle siehe 6.2.
- Zugriff auf Azure OpenAI und Azure AI Speech nur über authentifizierte Edumaps-Server.
- Kein direkter Benutzerzugriff auf externe Systeme.
- Der Zugriff auf die Azure-Ressourcen erfolgt ausschließlich serverseitig über die Edumaps-Backend-Server.
- Direkte Zugriffe durch Endnutzer sind technisch ausgeschlossen.
- Netzwerkzugriffe werden durch Azure-Netzwerkregeln bzw. Firewalls eingeschränkt.
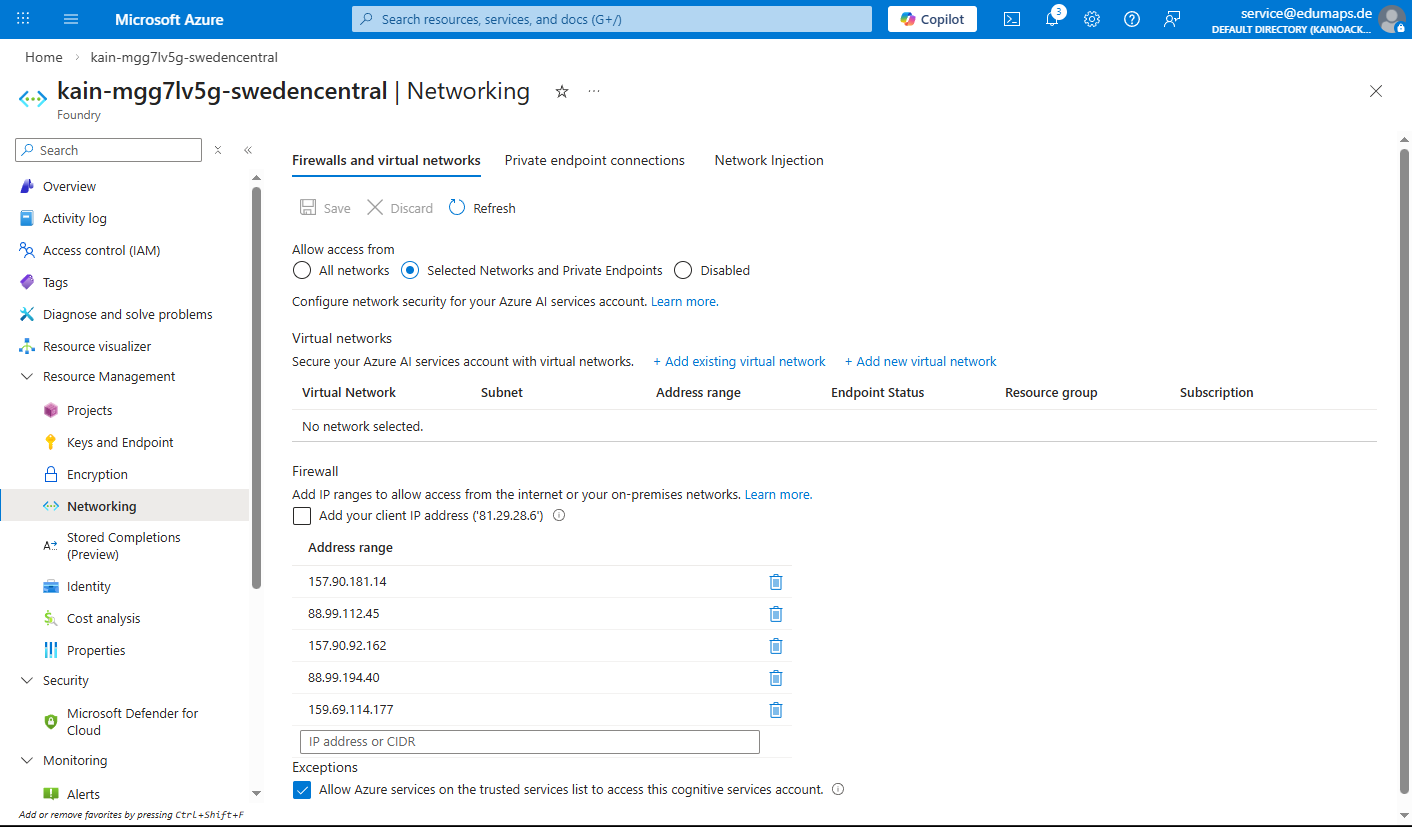
Screenshot: Netzwerkzugriff auf Azure-OpenAI-Ressource nur über Edumaps-Server (IP-Zugriffsbeschränkung)
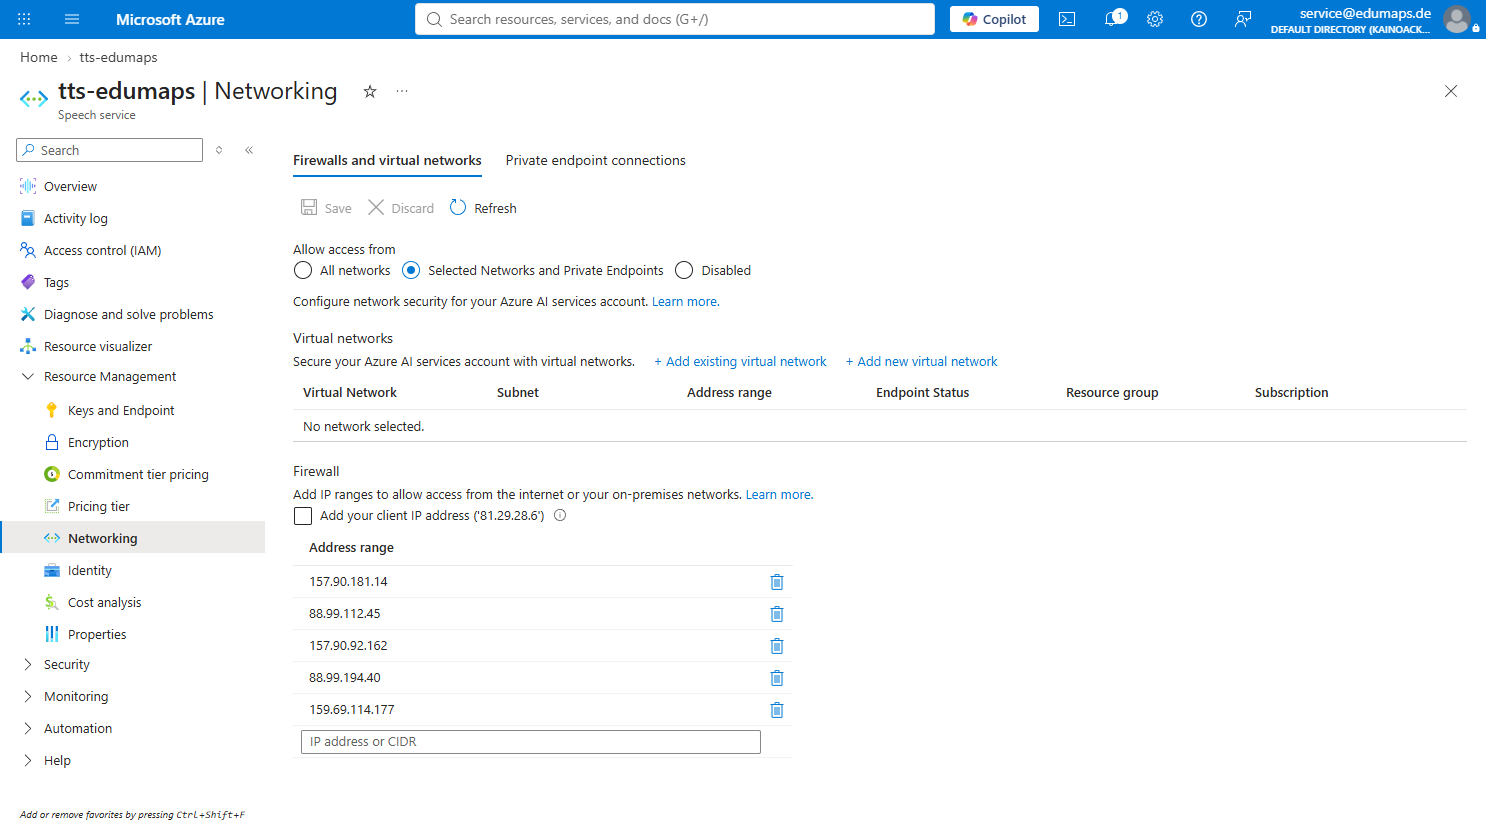
Screenshot: Netzwerkzugriff auf Azure-AI-Speech-Ressource nur über Edumaps-Server (IP-Zugriffsbeschränkung)
Microsoft speichert für die Echtzeit-Synthese-API von Azure AI Speech weder den übermittelten Text noch das erzeugte Audio (Microsoft Learn, "Data, privacy, and security for text to speech", Stand 27.02.2026).
Zur Sicherstellung des Betriebs und der Sicherheit können technische Metadaten protokolliert werden, beispielsweise:
- Zeitpunkt der Anfrage
- technische Request-ID
- Statuscodes
Inhalte der Prompts oder generierte Antworten werden durch Edumaps nicht in Azure-Diagnose-Logs gespeichert.
Diagnose-Logging-Konfigurationen werden regelmäßig überprüft.
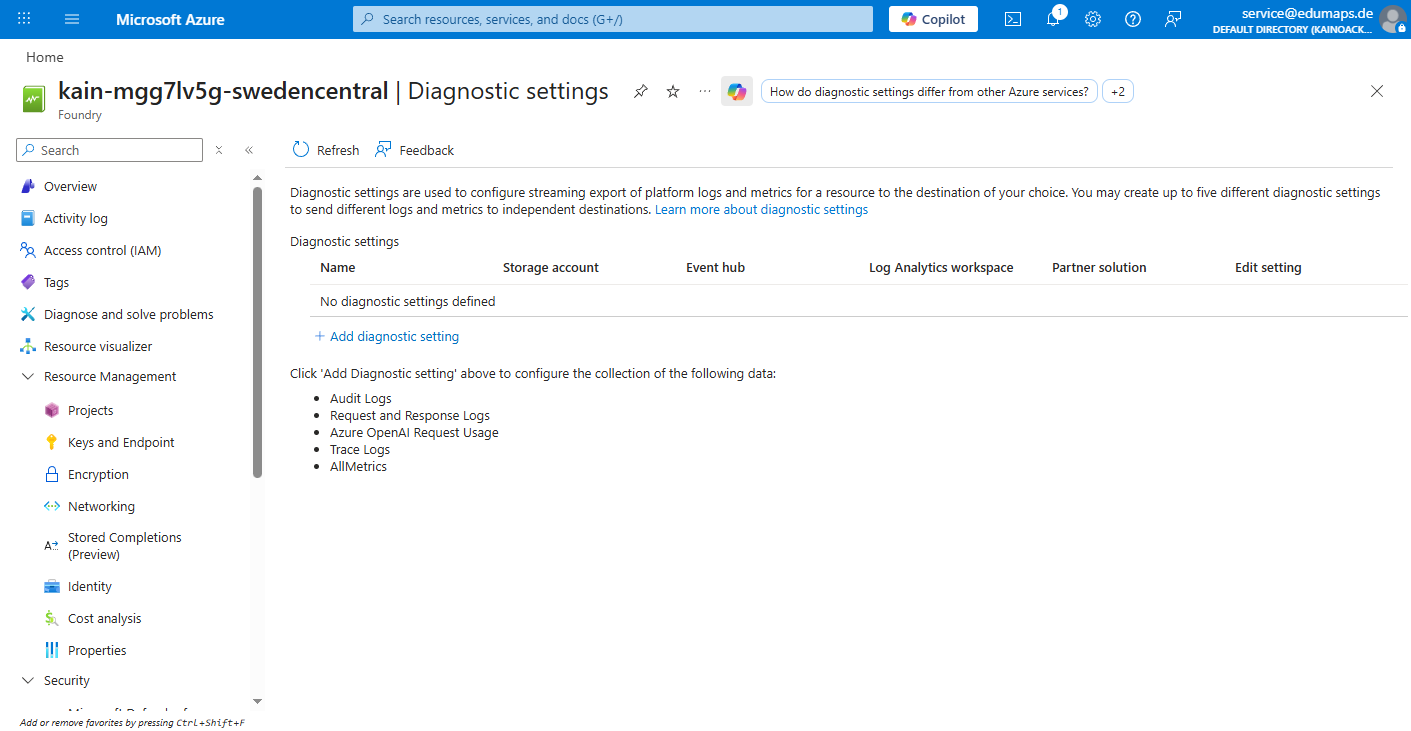
Screenshot: Keine Azure Diagnostic Settings aktiviert
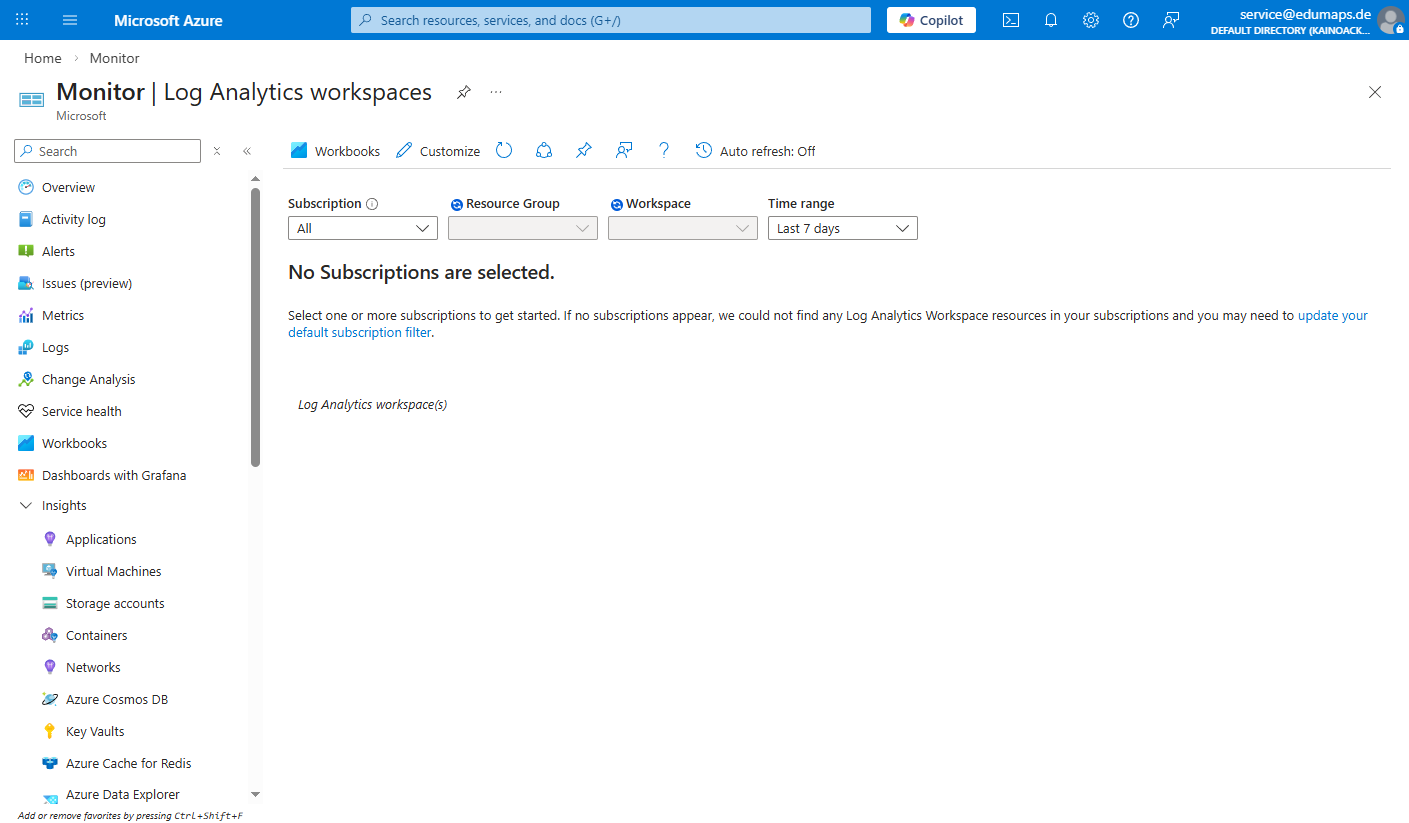
Screenshot: Azure Log Analytics (Logging-Konfiguration)
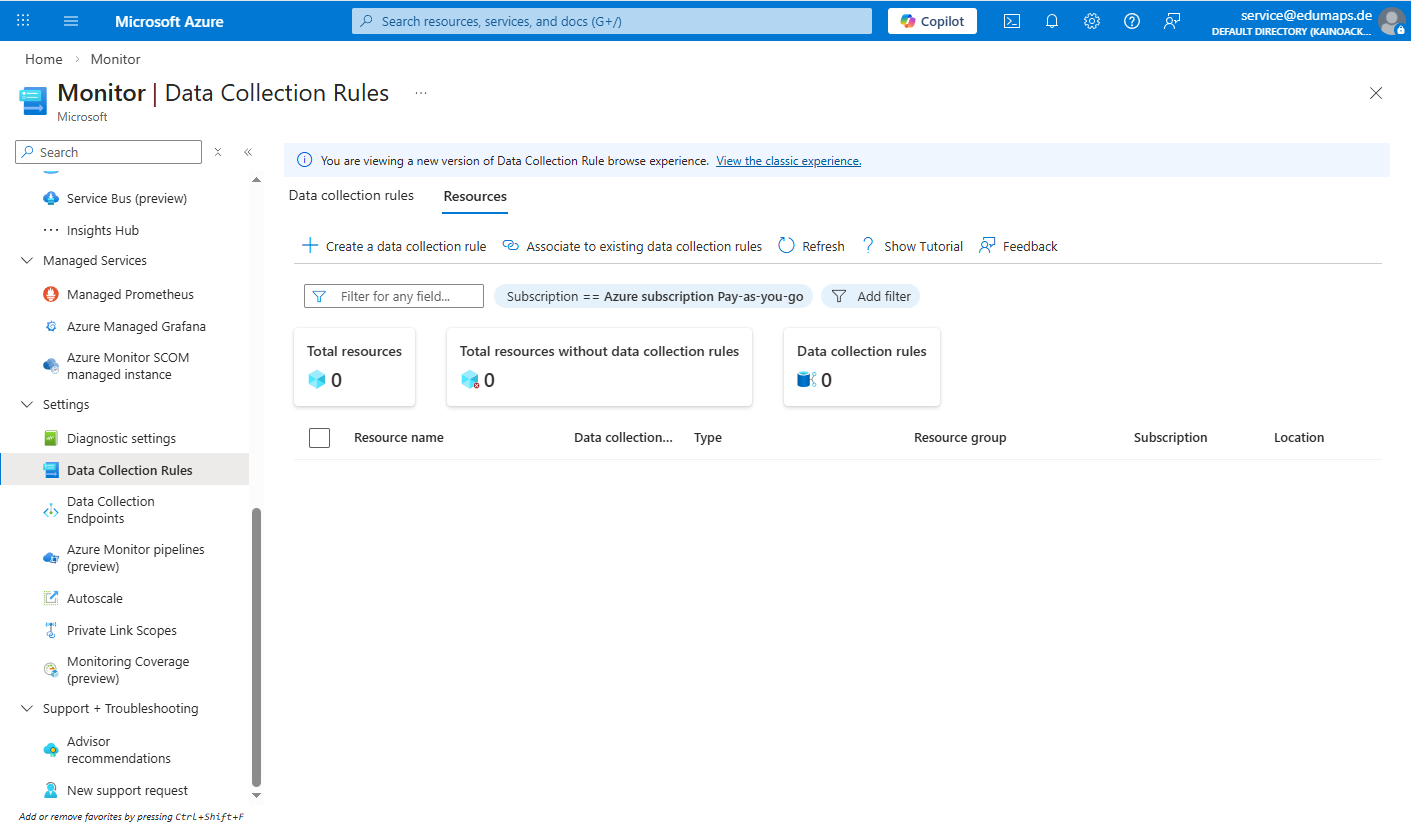
Screenshot: Azure Data Collection Rules (Logging-Konfiguration)
c) Maßnahmen zur Sicherstellung der Integrität
- KI-Verarbeitung erfolgt automatisiert. Eine manuelle Überprüfung durch Microsoft-Mitarbeiter ist nur im Rahmen des Abuse-Monitoring bei Verdachtsfällen möglich (siehe 6.4).
- Eingaben und Ausgaben werden von Microsoft automatisiert auf missbräuchliche Inhalte geprüft (Content Filtering, Abuse Monitoring). Für diese automatisierte Prüfung werden Prompts und Ausgaben nicht gespeichert. Nur bei entsprechenden Verdachtsindikatoren kann Microsoft Inhalte für eine weitere Prüfung kurzfristig vorhalten (siehe 6.4).
d) Maßnahmen zur Sicherstellung der Verfügbarkeit und Wiederherstellbarkeit
- Azure gewährleistet hohe Verfügbarkeit (größer 99,9 %) und redundante Datenspeicherung innerhalb der EU.
- KI-Anfragen sind für die Inferenz stateless (nicht im Modell gespeichert). Abhängig von den Abuse-Monitoring-Einstellungen kann jedoch eine kurzfristige Verarbeitung und Vorhaltung in getrennten Systemen zur Missbrauchserkennung erfolgen. Für die Edumaps-Ressourcen gilt das von Microsoft bereitgestellte Standard-Abuse-Monitoring.
e) Maßnahmen zur Sicherstellung der Belastbarkeit
- Skalierbare Serverarchitektur in der Azure-Cloud zur Lastverteilung.
- Automatisiertes Monitoring und Incident-Management durch Microsoft.
f) Organisatorische Maßnahmen
- Abschluss eines AVV zwischen Edumaps und Microsoft gemäß Art. 28 DSGVO.
- Regelmäßige Kontrolle der Microsoft-Zertifizierungen (ISO 27001, SOC 2, CSA Star).
- Interne Datenschutzprüfungen und Dokumentation der KI-Prozesse bei Edumaps.
g) Zugriffskontrolle
- Der Zugriff auf Azure-Ressourcen erfolgt über ein rollenbasiertes Zugriffskontrollsystem (RBAC).
- Administrative Rollen werden nach dem Need-to-know-Prinzip vergeben.
- Zugriffsrechte werden regelmäßig überprüft.
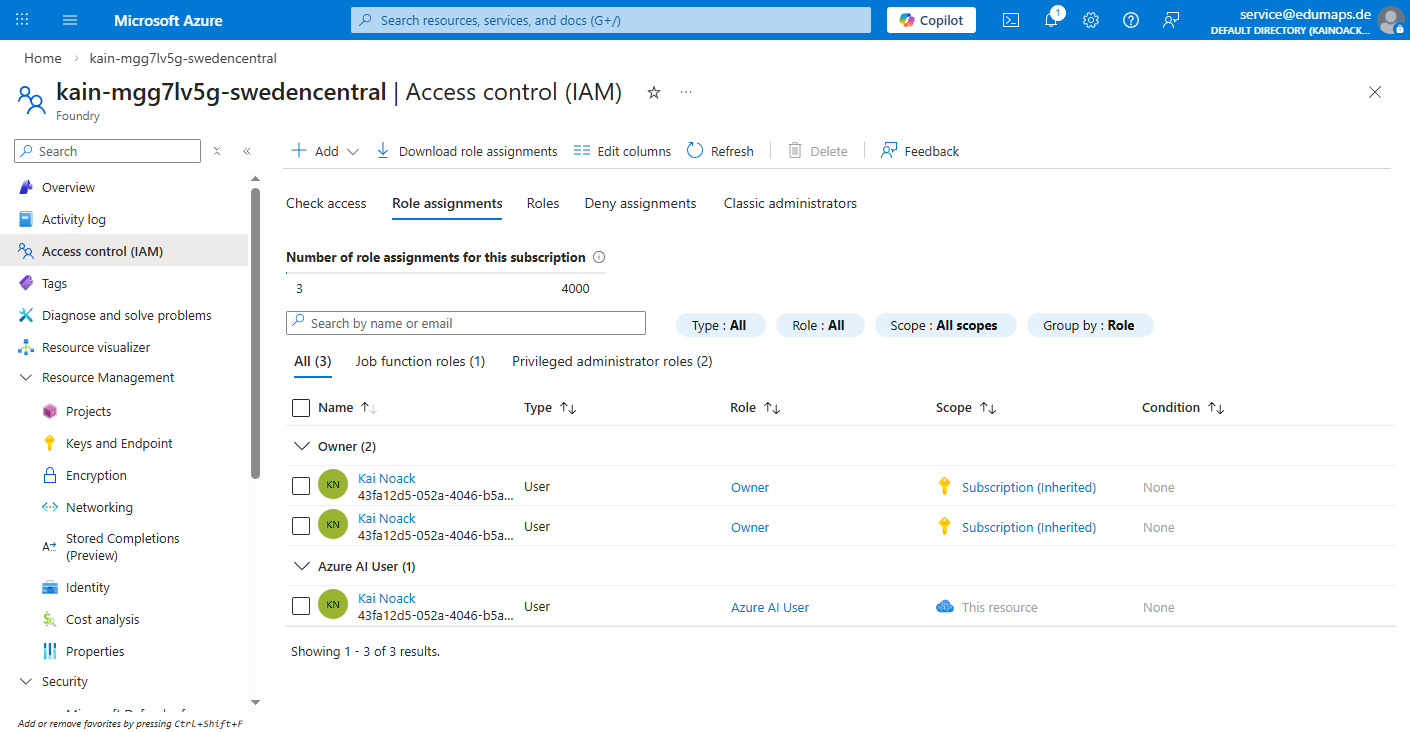
Screenshot: Azure IAM Rollenübersicht
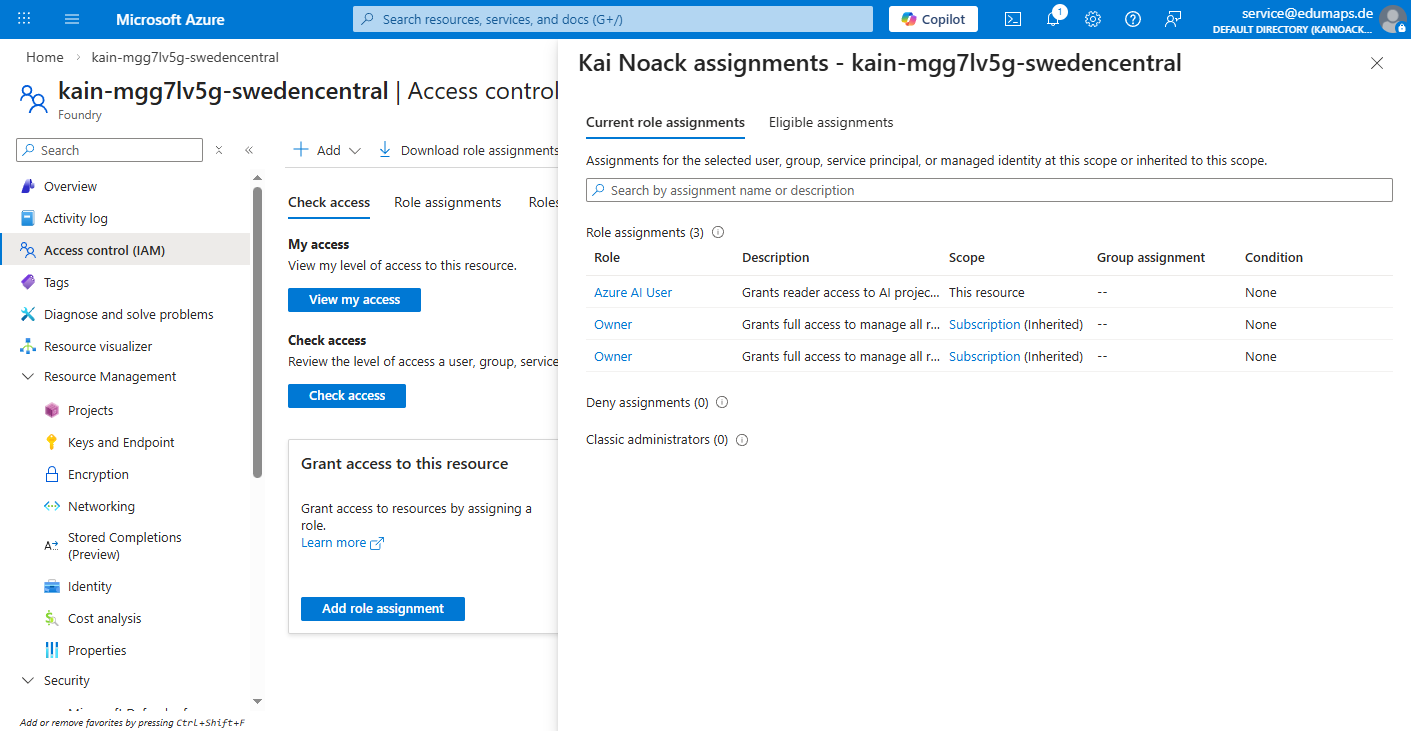
Screenshot: Azure IAM Owner-Rollen
6.4 Verfügbarkeit und Belastbarkeit (Art. 32 Abs. 1 lit. b DSGVO)
Die durch die KI-Funktion genutzte Azure-Infrastruktur ist nach ISO 27001 zertifiziert und erfüllt die Anforderungen der DSGVO-konformen Cloud-Sicherheit. Es werden ausschließlich Stateless-Inference-Aufrufe genutzt (keine Nutzung von Files API, Assistants/Threads, Stored Completions oder Fine-Tuning). Dadurch erfolgt in der Azure OpenAI Resource keine anwendungsseitige Persistenz von Prompts/Outputs. Ausgenommen hiervon sind ggf. missbrauchsrelevante Vorgänge im Rahmen des Abuse-Monitoring (dienst-/konfigurationsabhängig). Bestimmte optionale Azure-Features können Daten im Kunden-Tenant at rest speichern. Diese Features sind für Edumaps deaktiviert und werden nicht verwendet.
6.5 Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung (Art. 32 Abs. 1 lit. d DSGVO)
Die Einhaltung der Datenschutz- und Sicherheitsanforderungen im Zusammenhang mit der KI-Nutzung wird regelmäßig überprüft. Dies umfasst insbesondere:
- Prüfung der technischen Schnittstellen zwischen Edumaps und Azure OpenAI sowie Azure AI Speech.
- Überprüfung der vertraglichen Absicherungen.
Stand der technischen und organisatorischen Maßnahmen: 14.09.2026